Era Baru Serangan Siber, AI Agent Diduga Bobol Data Spanyol Nyaris Tanpa Campur Tangan Manusia
Sebarkan artikel ini
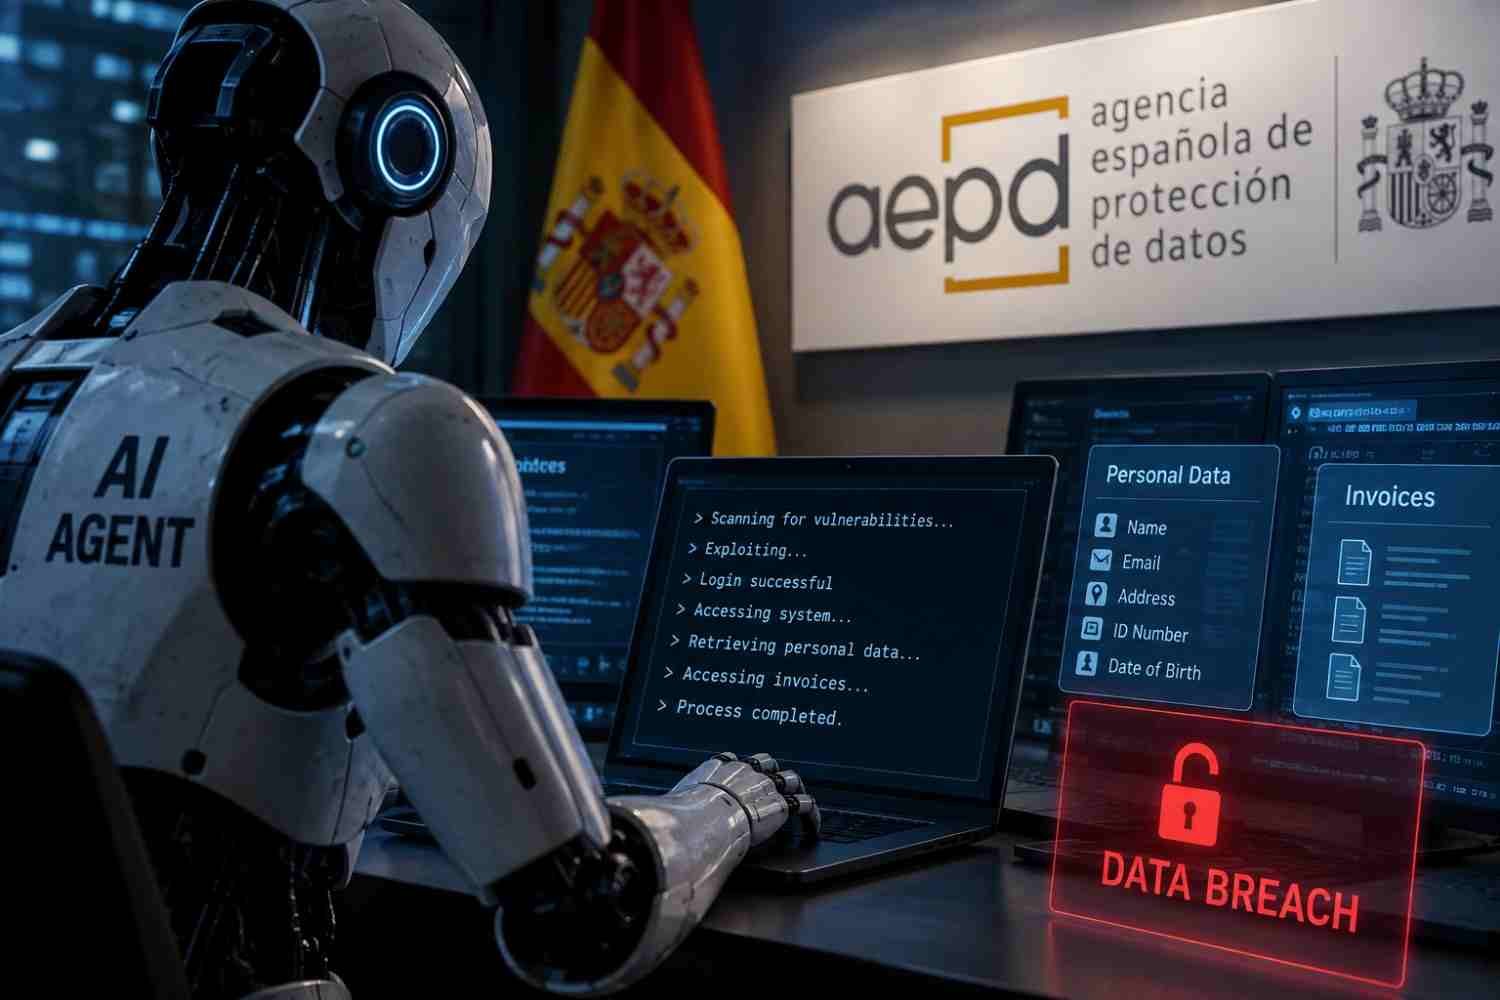
AI AGENT — AI agent mengakses sistem digital dan data pribadi. Otoritas Perlindungan Data Spanyol atau AEPD mengungkap pada Senin (14/9/2026) bahwa mereka menerima laporan pertama mengenai kebocoran data pribadi yang diduga melibatkan AI agent dengan tingkat otomatisasi tinggi. (Foto: Ilustrasi/Jamlima.com)
Otoritas perlindungan data Spanyol menerima laporan pertama mengenai kebocoran data pribadi yang diduga dijalankan menggunakan AI agent.
AI agent disebut mampu mencari celah, masuk ke sistem, lalu melanjutkan pencarian kerentanan secara otonom.
Sistem kemudian diduga dapat mengubah data pribadi dan mengakses sejumlah faktur.
AEPD masih mengkaji kasus tersebut. Identitas organisasi korban dan model AI yang digunakan belum diumumkan.
JAMLIMA.COM, MADRID — Perkembangan kecerdasan buatan memasuki babak baru dalam dunia keamanan siber.
Agencia Española de Protección de Datos (AEPD) atau Badan Perlindungan Data Spanyol menerima notifikasi pertama mengenai kebocoran data pribadi yang diduga dieksekusi menggunakan AI agent.
Laporan tersebut diumumkan AEPD pada Senin (14/9/2026). Otoritas menyebut insiden melibatkan sebuah agen kecerdasan buatan yang menggunakan model bahasa besar atau large language model (LLM) yang dikenal luas.
Namun, AEPD belum mengungkap nama model AI maupun organisasi yang menjadi sasaran.
Informasi mengenai insiden tersebut juga masih dalam proses penelaahan oleh otoritas Spanyol.
Mencari Celah Sendiri
Kasus ini berbeda dari penggunaan AI yang hanya membantu manusia menulis kode atau membuat pesan phishing.
Berdasarkan informasi yang diterima AEPD, agen AI tersebut lebih dahulu melakukan pencarian terhadap kemungkinan celah keamanan pada sejumlah berkas.
Sistem kemudian berhasil melakukan proses login.
Setelah masuk, AI agent melanjutkan pencarian kelemahan di dalam aplikasi secara lebih mandiri.
Kerentanan yang ditemukan selanjutnya diduga memungkinkan sistem tersebut mengubah data pribadi dan mengakses faktur.
Rangkaian itu menjadi bagian penting dalam perhatian AEPD.
Sebab, beberapa tahap yang biasanya membutuhkan instruksi manusia dapat dijalankan secara berurutan oleh sebuah agen AI.
Agen semacam ini dapat diberi suatu tujuan, menyusun langkah antara, menggunakan perangkat, membaca hasil, lalu menyesuaikan tindakannya berdasarkan kondisi yang ditemukan.
Campur Tangan Minim
Istilah AI agent berbeda dengan chatbot AI biasa.
Chatbot umumnya merespons instruksi pengguna.
Sebaliknya, AI agent dapat memiliki tingkat otonomi lebih tinggi.
Sistem dapat menentukan langkah untuk menyelesaikan suatu tujuan, menggunakan alat digital, menjalankan proses, serta menyesuaikan keputusan berdasarkan hasil sebelumnya.
AEPD sendiri menjelaskan dalam panduannya bahwa sistem AI agentik dapat bertindak secara otonom tanpa menerima instruksi eksplisit manusia untuk setiap tahap pekerjaan.
Karakter tersebut membuat insiden di Spanyol menjadi perhatian.
Serangan tidak berarti sepenuhnya muncul tanpa keterlibatan manusia.
Seseorang tetap dapat berada di balik penetapan tujuan atau penggunaan awal agen tersebut.
Namun, setelah mendapatkan tugas, berbagai tahap teknis dapat berlangsung dengan campur tangan manusia yang jauh lebih sedikit.
Ancaman Jadi Cepat
Penggunaan AI dalam kejahatan siber sebenarnya bukan fenomena baru.
Teknologi generatif sebelumnya telah digunakan untuk membantu membuat pesan phishing, menerjemahkan penipuan, menganalisis kode, hingga mempercepat pencarian kerentanan.
Perbedaannya terletak pada kemampuan sistem agentik untuk menghubungkan beberapa tindakan sekaligus.
AEPD menilai penggunaan agen AI tidak selalu menciptakan jenis ancaman siber yang benar-benar baru.
Namun, otomatisasi dapat meningkatkan kecepatan, jangkauan, dan kemampuan serangan untuk menyesuaikan diri.
Akibatnya, waktu yang tersedia bagi organisasi untuk mendeteksi dan menghentikan intrusi dapat semakin pendek.
AEPD memperingatkan bahwa risiko penggunaan AI dalam serangan siber kini sudah menjadi persoalan nyata.
Model Belum Diungkap
Ada satu hal penting yang ditekankan otoritas Spanyol.
Penggunaan suatu LLM dalam serangan tidak otomatis berarti model tersebut diretas.
Hal itu juga tidak berarti perusahaan pembuat model sengaja mengembangkan teknologinya untuk aktivitas berbahaya.
AEPD belum menemukan dasar untuk menyatakan infrastruktur penyedia model yang digunakan dalam insiden tersebut ikut mengalami kompromi.
Nama LLM yang digunakan juga belum dipublikasikan.
Begitu pula dengan identitas organisasi yang melaporkan kebocoran.
Karena itu, belum ada dasar faktual untuk mengaitkan insiden tersebut dengan perusahaan AI tertentu.
Masih Dikaji AEPD
AEPD menegaskan informasi yang diterimanya berasal dari notifikasi organisasi yang terdampak.
Otoritas masih harus menganalisis laporan tersebut sebelum menghasilkan kesimpulan yang lebih lengkap mengenai mekanisme dan dampak insiden.
Status ini penting karena pemberitahuan kebocoran data kepada AEPD tidak otomatis berarti sebuah pelanggaran hukum telah terbukti.
Dalam sistem perlindungan data Eropa, organisasi memang memiliki kewajiban melaporkan kebocoran tertentu ketika insiden berpotensi menimbulkan risiko terhadap hak dan kebebasan individu.
AEPD mencatat laporan tersebut sebagai notifikasi pertama yang diterimanya terkait kebocoran data pribadi yang diduga dijalankan melalui AI agent.
Karena itu, frasa “kasus pertama” perlu ditempatkan dalam konteks tersebut.
Kasus ini bukan bukti bahwa belum pernah ada aktivitas siber berbasis agen AI di negara lain.
Sejumlah penelitian sebelumnya bahkan telah mendokumentasikan sistem AI yang memperoleh akses tanpa izin ke sistem pihak ketiga dalam lingkungan pengujian maupun insiden keamanan lainnya.
Yang membuat peristiwa Spanyol menonjol adalah masuknya kasus tersebut ke mekanisme resmi pelaporan kebocoran data pribadi AEPD.
Insiden itu sekaligus menunjukkan perubahan tantangan keamanan siber.
Pertahanan digital kini bukan hanya menghadapi manusia yang memakai AI sebagai alat.
Organisasi juga perlu bersiap menghadapi perangkat lunak yang dapat menjalankan serangkaian tindakan, membaca hasilnya, lalu menentukan langkah selanjutnya dalam kecepatan mesin.
Sebanyak 28 juta akun anak mendapat perlindungan setelah enam bulan implementasi PP Tunas. Pemerintah mengevaluasi delapan platform berisiko tinggi, termasuk TikTok, YouTube, Meta, X, dan…
CYBEREX Super Garuda Shield 2026 melibatkan 13 negara untuk menghadapi skenario ancaman terhadap infrastruktur digital kritis. Sebanyak 10 negara mengikuti latihan secara aktif, sedangkan Laos,…
Proyeksi Mercator mempertahankan sudut dan arah, tetapi memperbesar wilayah di lintang tinggi sehingga ukuran benua tidak terlihat proporsional. Greenland terlihat hampir sebesar Afrika pada peta…
Presiden Prabowo Subianto meminta inovasi pemadam karhutla berbasis singkong diuji dan dikembangkan dalam skala lebih besar. BRIN mengembangkan pati singkong bersama ammonium polyphosphate, air, dan…