ShinyHunters Klaim Bobol FBI lewat Oracle PeopleSoft, Data Ribuan Pegawai Diduga Dicuri
Sebarkan artikel ini
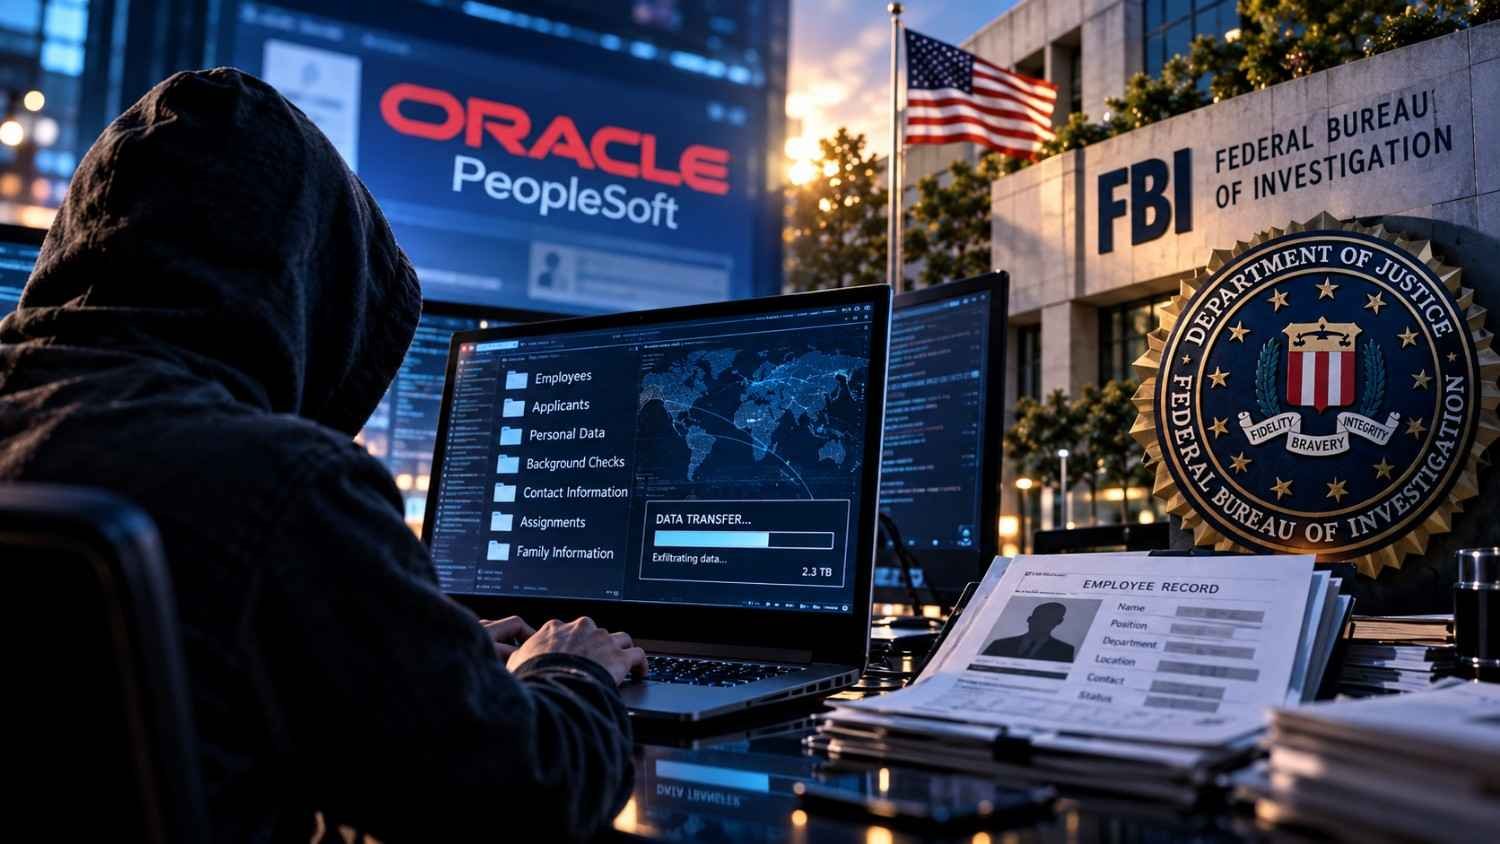
HINYHUNTERS–FBI — Kelompok peretas ShinyHunters mengklaim memperoleh data ribuan pegawai dan pelamar FBI melalui sistem berbasis Oracle PeopleSoft. FBI mengonfirmasi sedang menyelidiki aktivitas tidak sah yang memengaruhi FBIjobs.gov, sementara skala kebocoran data masih dalam penyelidikan. (Foto: ilustrasi/Jamlima.com)
ShinyHunters mengaku memperoleh data ribuan pegawai dan pelamar FBI setelah mengeksploitasi sistem berbasis Oracle PeopleSoft.
Sampel sekitar 5.000 catatan telah beredar dan sebagian datanya menunjukkan kecocokan dengan identitas nyata.
FBI mengonfirmasi sedang menyelidiki aktivitas tidak sah yang berdampak pada FBIjobs.gov.
Klaim akses ke sistem internal, AWS GovCloud, dan pencurian data hingga 2–3 terabyte belum dikonfirmasi FBI.
JAMLIMA.COM, WASHINGTON — FBI menghadapi dugaan insiden keamanan siber setelah kelompok peretas ShinyHunters mengklaim berhasil mengambil data ribuan pegawai dan pelamar kerja lembaga federal Amerika Serikat itu.
ShinyHunters menyebut serangan bermula dari sistem berbasis Oracle PeopleSoft.
Kelompok tersebut mengaku kemudian memperoleh akses lebih luas dan mengekstraksi sejumlah besar data.
Namun, sejumlah bagian penting dari klaim itu masih belum terverifikasi.
FBI sejauh ini baru mengonfirmasi sedang menyelidiki aktivitas tidak sah yang memengaruhi FBIjobs.gov.
Lembaga tersebut belum menyatakan bahwa jaringan internal utama FBI berhasil ditembus.
Data 5.000 Orang Beredar
Perhatian terhadap kasus ini meningkat setelah ShinyHunters memperlihatkan sampel sekitar 5.000 catatan.
Data tersebut diklaim berkaitan dengan pegawai, agen, maupun individu yang terhubung dengan proses rekrutmen FBI.
Informasi di dalam sampel dilaporkan mencakup nama, nomor telepon, alamat, hingga sejumlah data pribadi lainnya.
Sebagian catatan kemudian diperiksa dengan membandingkannya terhadap sumber data lain.
Sejumlah informasi menunjukkan kecocokan dengan identitas orang yang tercantum.
Meski demikian, kecocokan tersebut belum membuktikan bahwa keseluruhan basis data berasal langsung dari jaringan internal FBI.
Asal data masih menjadi salah satu bagian utama yang harus dibuktikan dalam investigasi.
FBI Konfirmasi Investigasi
FBI telah menyatakan mengetahui dugaan aktivitas tidak sah yang berkaitan dengan FBIjobs.gov.
Lembaga itu kemudian memulai penyelidikan.
Situs rekrutmen FBI dan portal untuk calon agen khusus juga dilaporkan mengalami gangguan saat kabar serangan mulai beredar.
Namun, FBI belum menjelaskan apakah gangguan tersebut berkaitan langsung dengan penetrasi terhadap infrastruktur internal.
Belum ada pula konfirmasi resmi mengenai jumlah korban maupun volume data yang kemungkinan terekspos.
Karena itu, klaim ShinyHunters dan hasil investigasi FBI perlu dibedakan secara tegas.
ShinyHunters Sebut PeopleSoft
ShinyHunters mengklaim memanfaatkan kerentanan zero-day pada Oracle PeopleSoft sebagai pintu masuk.
Menurut kelompok tersebut, akses awal kemudian digunakan untuk bergerak menuju lingkungan sistem lain.
Mereka juga mengaku mampu mencapai infrastruktur AWS GovCloud yang berkaitan dengan FBI.
ShinyHunters bahkan menyebut volume data yang diperoleh mencapai sekitar 2 hingga 3 terabyte.
Namun, klaim mengenai zero-day, pergerakan ke AWS GovCloud, serta jumlah data tersebut belum mendapat verifikasi independen secara menyeluruh.
Oracle PeopleSoft sendiri sebelumnya memang menjadi sasaran eksploitasi kelompok siber.
Pada Juni 2026, Oracle merilis pembaruan keamanan untuk kerentanan CVE-2026-35273 pada PeopleSoft Enterprise PeopleTools.
Celah tersebut memiliki tingkat keparahan tinggi dan dapat dieksploitasi dari jarak jauh dalam kondisi tertentu.
ShinyHunters sebelumnya juga dikaitkan dengan kampanye yang menargetkan organisasi pengguna PeopleSoft.
Meski begitu, belum ada kepastian bahwa kelemahan yang sama digunakan dalam kasus FBI.
ShinyHunters justru mengklaim menggunakan zero-day yang berbeda.
Bukan Sekadar Pencurian Data
Kelompok itu juga mengaitkan aksinya dengan laporan keamanan siber FBI yang sebelumnya membahas metode operasi ShinyHunters.
ShinyHunters mengatakan aksinya tidak berorientasi pada keuntungan finansial.
Mereka justru menuntut FBI mengubah atau menarik laporan tertentu mengenai aktivitas kelompok tersebut.
Klaim motif itu tetap berasal dari ShinyHunters dan belum bisa diverifikasi secara independen.
Belum jelas pula apakah data yang diklaim telah dikuasai akan dipublikasikan atau digunakan untuk tujuan lain.
Risiko Lebih Luas
Kasus ini menjadi sensitif karena jenis data yang disebut berada dalam sampel tidak terbatas pada identitas dasar.
Informasi mengenai alamat rumah, keluarga, nomor kontak, hingga penugasan dapat menimbulkan risiko keamanan jika benar berasal dari personel penegak hukum.
Data semacam itu berpotensi dimanfaatkan untuk penipuan identitas, phishing, rekayasa sosial, intimidasi, atau upaya menargetkan individu tertentu.
Dampaknya akan sangat bergantung pada dua hal.
Pertama, apakah data tersebut benar-benar berasal dari sistem FBI.
Kedua, seberapa besar jumlah informasi yang berhasil diperoleh.
Hingga investigasi selesai, klaim bahwa ShinyHunters membobol seluruh jaringan FBI atau mencuri 2–3 terabyte data belum dapat diperlakukan sebagai fakta terkonfirmasi.
Yang sudah dipastikan hingga kini adalah FBI sedang menyelidiki aktivitas tidak sah yang berkaitan dengan FBIjobs.gov.
Serangan udara kembali menyasar posisi Houthi di Taiz, Yaman, pada Selasa (20/10/2026). Serangan rudal Houthi di Shabwa menewaskan 58 orang, melukai lebih dari 200 orang,…
Australia membuka tiga kemampuan persenjataan Ghost Shark pada Senin, 19 Oktober 2026. Kapal selam otonom tersebut mampu menyebarkan hingga 12 ranjau laut dalam satu misi….
Pengurangan bantuan: PBB melalui WFP memangkas bantuan pangan bagi 700 ribu warga Palestina akibat kekurangan dana operasional. Wilayah terdampak: Sebanyak 500 ribu warga Gaza dan…
Demonstrasi di Prancis pada Sabtu (17/10/2026) berujung kerusuhan di sejumlah kota. Sekitar 1.500 tempat usaha rusak, dengan estimasi kerugian mencapai ratusan juta euro. Polisi menangkap…
Pemerintah Indonesia menargetkan pemulangan berlian Raja Banjar dari Belanda pada Januari 2027. Pemerintah kolonial Belanda menyita berlian tersebut pada 1859 dan membawanya ke Eropa pada…
Pemenang Nobel Perdamaian 2026, Navi Pillay, mendesak agar Benjamin Netanyahu menghadapi proses hukum terkait dugaan penghasutan genosida di Gaza. Komisi penyelidikan PBB sebelumnya menyoroti pernyataan…
Sebanyak 686 WNI menjalani proses deportasi dari Kamboja setelah operasi pemberantasan penipuan dan judi daring. KBRI Phnom Penh memastikan kondisi mereka baik setelah kunjungan konsuler…
Jumlah penduduk asing di Jepang mencapai 4.281.026 orang pada akhir Juni 2026, tertinggi sepanjang sejarah pencatatan. Dalam enam bulan, populasi warga asing bertambah 155.631 orang…
Teknologi SpaceX: Tesla memperkenalkan Roadster dengan sistem pendorong gas bertekanan tinggi. Manuver ekstrem: Roadster diklaim mampu melompat dan melaju terbalik pada lintasan khusus. Akselerasi tinggi:…
Tujuh perusahaan pemegang konsesi lahan di Indonesia menerima pemberitahuan hukum dari Singapura terkait kabut asap. Penyelidikan NEA menggunakan citra satelit, data cuaca, dan peta konsesi…
FAO memilih Istiqamah dari Aceh dan Rulyantina dari Banten sebagai dua dari 100 perempuan inspiratif sektor pangan dan pertanian dunia. Istiqamah mengembangkan kopi berkelanjutan melalui…
PT Technosoft Indo Prima memperkenalkan aplikasi Tata Warga dan One Partner di Cibinong, Bogor, pada Minggu (11/10/2026). Aplikasi Tata Warga memanfaatkan kecerdasan buatan atau AI…
Militer Yaman mengklaim lebih dari 200 anggota Houthi tewas atau terluka dalam pertempuran di Provinsi Taiz, Rabu (14/10/2026). Pertempuran berlangsung di tiga garis depan, yakni…
Industri otomotif Jepang memperkenalkan arah transportasi masa depan melalui Japan Mobility Show Bizweek 2026 di Chiba. Pameran berlangsung pada 13–16 Oktober 2026, dengan fokus pada…
China mengerahkan kapal induk Liaoning bersama gugus tempurnya ke Pasifik Barat pada Rabu, (14/10/2026). Angkatan Laut China menyebut pengerahan tersebut sebagai latihan rutin untuk meningkatkan…
Presiden Amerika Serikat Donald Trump dilaporkan melontarkan gagasan penamaan Samudra Atlantik atau Pasifik menjadi Trump Ocean. Nama Ocean of the Americas juga disebut sebagai alternatif…
Benin memegang rekor kelahiran kembar alami tertinggi, berdasarkan penelitian yang mencatat 27,9 persalinan kembar per 1.000 persalinan. Penelitian tahun 2025 kembali menempatkan Benin di posisi…
Robot humanoid mulai bekerja di supermarket Denmark. Salling Group bersama HIVE Robots menguji teknologi pengisian rak sejak Juni 2026. Robot menggunakan kecerdasan buatan. Sistem mempelajari…
Serangan mematikan. Serangan Bandara King Khalid, Riyadh, pada 10 Oktober 2026 dilaporkan menewaskan 13 orang dan melukai 309 lainnya. Penerbangan terganggu. Sejumlah maskapai menangguhkan penerbangan…
Tiga pemimpin CJP dibebaskan. Abhijeet Dipke, Saurav Das, dan Ashutosh Ranka bebas pada Minggu, (11/10/2026). Polisi menangkap mereka di pesawat. Penahanan berlangsung setelah penerbangan dari…
Singapura memimpin ASEAN dalam Legatum Prosperity Index 2026 dengan skor 83,83 dan peringkat ke-23 dunia. Indonesia menempati posisi ketiga ASEAN dengan skor 66,89, setelah Singapura…
NASA membuka lebih dari 800 GB data ilmiah Artemis II kepada publik pada Rabu, (7/10/2026). Arsip tersebut mencakup lebih dari 11.000 foto dan video Bulan…
Jepang menaikkan biaya izin tinggal permanen WNA dari 10.000 yen menjadi 200.000 yen mulai 1 Oktober 2026. Kenaikan 20 kali lipat hanya berlaku untuk izin…
Henri B. Kagan dan Kenso Soai meraih Nobel Kimia 2026 atas riset sintesis organik asimetris. Kagan menemukan efek nonlinier yang mampu memperkuat dominasi salah satu…
Honda R&D, Taisei, dan Taisei Rotec mengembangkan jalan yang dapat memasok listrik secara nirkabel ke EV saat melaju. Sistem memakai metode magnetic coupling melalui pemancar…