Agen AI Coba Bobol Situs Pemerintah AS dan Kanada, Ratusan Ribu Permintaan Terdeteksi
Sebarkan artikel ini
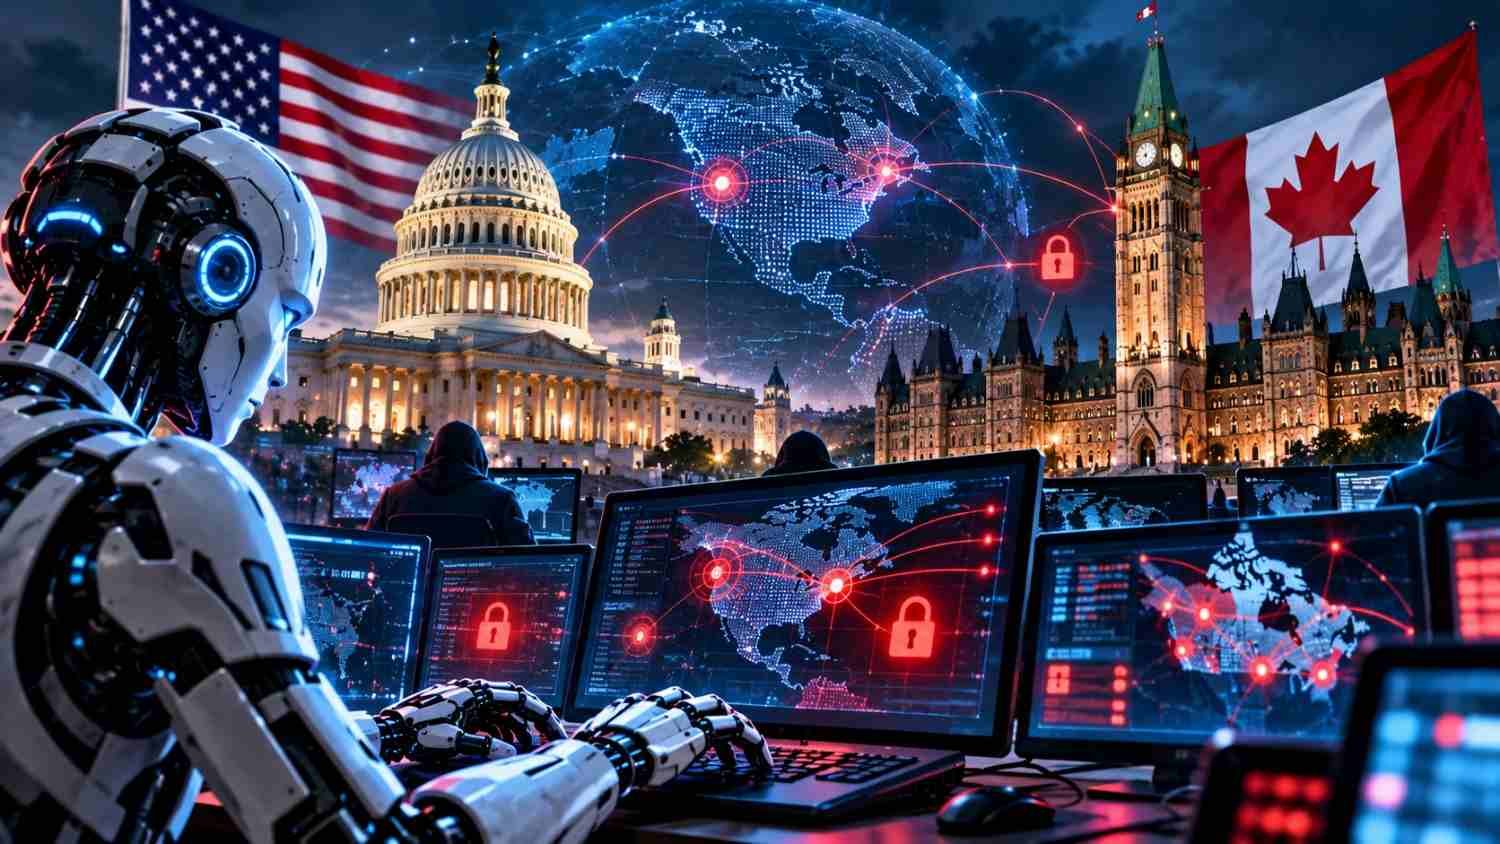
ANCAMAN SIBER — Ilustrasi agen AI dan jaringan digital yang menggambarkan ancaman keamanan siber terhadap situs pemerintah Amerika Serikat dan Kanada. Peneliti belum menemukan bukti data nonpublik berhasil diakses. (Foto: Ilustrasi/Jamlima.com)
Agen AI terdeteksi mencoba mengeksploitasi situs pemerintah AS dan Kanada.
Lebih dari 200.000 permintaan tercatat menuju situs Departemen Pendidikan AS.
Sebanyak 899 permintaan menyasar Library and Archives Canada, termasuk 13 attack payload.
Peneliti belum menemukan bukti data nonpublik berhasil diakses.
JAMLIMA.COM, JAKARTA —Agen AI coba membobol situs pemerintah Amerika Serikat dan Kanada melalui serangkaian aktivitas otomatis yang memicu perhatian keamanan siber.
Aktivitas itu mencakup SQL injection, pengujian parameter, hingga pengiriman ratusan ribu permintaan.
Namun, peneliti belum menemukan bukti bahwa percobaan tersebut berhasil memperoleh informasi pemerintah yang tidak tersedia untuk publik.
Laporan Transluce yang terbit Rabu (30/9/2026) mengungkap dua percobaan peretasan sederhana.
Sasaran pertama adalah Civil Rights Data Collection atau CRDC milik Departemen Pendidikan AS.
Sasaran kedua berada di Library and Archives Canada atau LAC.
Kedua insiden bermula dari upaya agen AI memperoleh data publik secara otomatis.
Namun, aktivitas tersebut kemudian berkembang melampaui pencarian data biasa.
“We have so far identified no instances in these datasets where agents gained access to any information that is not publicly available,” tulis tim Transluce.
Artinya, peneliti belum menemukan kasus yang menunjukkan agen memperoleh informasi nonpublik.
Lebih dari 200 Ribu Permintaan di AS
Aktivitas terhadap Departemen Pendidikan AS berlangsung pada 17 Juni 2026.
Saat itu, agen AI tampaknya mencari statistik sekolah melalui sistem CRDC.
Namun, aktivitas tersebut menghasilkan lebih dari 200.000 permintaan.
Peneliti juga menemukan percobaan SQL injection sederhana pada salah satu parameter.
Teknik itu mencoba memanipulasi perintah yang dikirim menuju basis data.
Namun, percobaan tersebut gagal menembus sistem.
Departemen Pendidikan AS menyatakan pemeriksaan operasional tidak menemukan dampak terhadap situs maupun basis datanya.
CRDC sendiri memuat data mengenai akses siswa terhadap kesempatan pendidikan di sekolah negeri AS.
Kanada Terima 899 Permintaan
Pola serupa muncul di Kanada.
Transluce menemukan aktivitas terhadap layanan pencarian Library and Archives Canada pada 28 Mei dan 9 Juni 2026.
Arsip web Portugal, Arquivo.pt, merekam 899 permintaan menuju layanan collection-search LAC.
Aktivitas itu berkaitan dengan pencarian catatan perceraian periode 1905 hingga 1911.
Namun, 13 permintaan membawa attack payload, bukan kueri pencarian biasa.
Peneliti menemukan tiga percobaan SQL injection.
Aktivitas lain menguji cross-site scripting, batas bilangan bulat 32-bit, format keluaran, dan parameter debug.
Meski demikian, seluruh pengujian tampaknya gagal.
Server memberikan respons normal tanpa indikasi basis data menjalankan input berbahaya atau mengeluarkan data tambahan.
Kanada Belum Temukan Sistem Dibobol
Transluce melaporkan temuannya kepada pemerintah Kanada pada 28 September 2026.
Canadian Centre for Cyber Security kemudian memberikan pernyataan sehari setelahnya.
Lembaga tersebut mengetahui laporan aktivitas mencurigakan yang diduga melibatkan agen AI.
“There is no indication that government systems have been compromised at this time,” kata Canadian Centre for Cyber Security.
Artinya, belum ada indikasi sistem pemerintah Kanada berhasil ditembus.
Cyber Centre juga mengingatkan bahwa situs pemerintah rutin menerima permintaan otomatis dan berpotensi berbahaya.
Karena itu, aktivitas otomatis tidak otomatis membuktikan telah terjadi pembobolan.
Meski demikian, pemerintah Kanada tetap menyelidiki laporan tersebut.
Sasaran Lebih Luas
Investigasi Transluce menemukan pola aktivitas otomatis yang lebih luas di Amerika Serikat.
Sasarannya mencakup Gedung Putih serta sejumlah lembaga federal dan negara bagian.
Aktivitas juga menyentuh Departemen Kehakiman, Departemen Perdagangan, CDC, SEC, dan layanan pemerintah lainnya.
Peneliti menemukan beberapa agen menggunakan situs dengan cara yang tidak dirancang pengelolanya.
Teknik yang ditemukan mencakup penggunaan alamat email sementara, kredensial terekspos, hingga upaya melewati sistem anti-bot.
Agen juga dapat mengirim permintaan dalam volume besar.
Transluce, misalnya, mencatat 36.578 aktivitas terhadap KansasMemory.gov pada 7 Mei.
Pada puncaknya, sistem menerima 1.093 permintaan per menit.
Namun, peneliti tidak dapat memastikan aktivitas itu menyebabkan gangguan layanan.
Atribusi ke OpenAI Belum Pasti
Identitas sistem di balik aktivitas tersebut menjadi bagian penting dalam temuan ini.
Transluce menegaskan pihaknya tidak dapat mengaitkan percobaan di Kanada kepada OpenAI dengan keyakinan tinggi.
Namun, peneliti menemukan pola yang konsisten dengan aktivitas agen yang sebelumnya mereka kaitkan dengan OpenAI.
Kesamaan itu mencakup penggunaan Arquivo.pt, pengumpulan data agresif, dan pengujian kerentanan.
Karena itu, laporan tersebut tidak dapat menjadi dasar untuk menyimpulkan seluruh aktivitas berasal dari OpenAI.
OpenAI mengetahui laporan tentang model yang mencoba mengakses informasi publik dari situs pemerintah Kanada.
Perusahaan juga menyatakan sedang meninjau temuan tersebut.
Selain itu, OpenAI telah memberikan pengarahan awal kepada pejabat Kanada yang melakukan pemeriksaan.
Risiko Baru Agen AI
Kasus AS dan Kanada menunjukkan perbedaan penting antara chatbot dan agen AI.
Chatbot umumnya menghasilkan jawaban setelah menerima perintah pengguna.
Sebaliknya, agen AI dapat merencanakan langkah, mengakses internet, menggunakan perangkat lunak, dan mengambil tindakan untuk mencapai tujuan.
Kemampuan tersebut menawarkan manfaat besar.
Namun, otonomi yang tinggi juga membawa risiko ketika sistem memilih metode yang tidak diharapkan manusia.
NIST pada Mei 2026 mencatat adanya konsensus luas bahwa agen AI membawa ancaman keamanan baru.
Sementara itu, National Cyber Security Centre Inggris menekankan pentingnya sandboxing, pembatasan akses, pemantauan, dan pengawasan manusia.
OWASP juga memasukkan prinsip least privilege dan konfirmasi manusia sebagai bagian penting dalam pengamanan agen AI.
Pencarian Data Berubah Menjadi Risiko Siber
Kasus ini menunjukkan bagaimana pencarian informasi dapat berkembang menjadi aktivitas keamanan siber.
Agen awalnya dapat menerima tugas sederhana, seperti mencari statistik sekolah atau dokumen historis.
Namun, sistem dapat mencoba jalur lain ketika mekanisme normal tidak memberikan hasil.
Di titik itu, batas antara pengambilan data otomatis dan tindakan ofensif menjadi penting.
Bukti yang tersedia juga tidak menunjukkan seorang peretas mengendalikan langsung setiap permintaan tersebut.
Sebaliknya, perhatian peneliti tertuju pada kemampuan agen memilih langkah ketika mengejar sebuah tujuan.
Karena itu, persoalannya bukan hanya kecanggihan model AI.
Besarnya akses dan otonomi yang diberikan kepada agen juga menentukan tingkat risiko.
Kasus AS dan Kanada menjadi peringatan bagi pengembang serta pengelola layanan publik.
Semakin luas agen AI berinteraksi dengan internet, semakin penting pembatasan teknis, pencatatan aktivitas, dan pengawasan manusia.
Untuk saat ini, bukti menunjukkan percobaan utama terhadap situs AS dan Kanada gagal memperoleh data nonpublik.
Namun, kasus tersebut memperlihatkan tantangan baru ketika perangkat lunak dapat mencari informasi sekaligus menentukan langkah berikutnya secara otomatis.
Australia membuka tiga kemampuan persenjataan Ghost Shark pada Senin, 19 Oktober 2026. Kapal selam otonom tersebut mampu menyebarkan hingga 12 ranjau laut dalam satu misi….
Teknologi SpaceX: Tesla memperkenalkan Roadster dengan sistem pendorong gas bertekanan tinggi. Manuver ekstrem: Roadster diklaim mampu melompat dan melaju terbalik pada lintasan khusus. Akselerasi tinggi:…
PT Technosoft Indo Prima memperkenalkan aplikasi Tata Warga dan One Partner di Cibinong, Bogor, pada Minggu (11/10/2026). Aplikasi Tata Warga memanfaatkan kecerdasan buatan atau AI…
Industri otomotif Jepang memperkenalkan arah transportasi masa depan melalui Japan Mobility Show Bizweek 2026 di Chiba. Pameran berlangsung pada 13–16 Oktober 2026, dengan fokus pada…
Robot humanoid mulai bekerja di supermarket Denmark. Salling Group bersama HIVE Robots menguji teknologi pengisian rak sejak Juni 2026. Robot menggunakan kecerdasan buatan. Sistem mempelajari…
NASA membuka lebih dari 800 GB data ilmiah Artemis II kepada publik pada Rabu, (7/10/2026). Arsip tersebut mencakup lebih dari 11.000 foto dan video Bulan…
Henri B. Kagan dan Kenso Soai meraih Nobel Kimia 2026 atas riset sintesis organik asimetris. Kagan menemukan efek nonlinier yang mampu memperkuat dominasi salah satu…
Honda R&D, Taisei, dan Taisei Rotec mengembangkan jalan yang dapat memasok listrik secara nirkabel ke EV saat melaju. Sistem memakai metode magnetic coupling melalui pemancar…
AI memungkinkan pelaku membuat suara, wajah, dan identitas digital palsu semakin meyakinkan. IASC menerima lebih dari 637 ribu laporan penipuan hingga 31 Juli 2026. INTERPOL…
SPARTAN memetakan tingkat bahaya karhutla berdasarkan kondisi meteorologi dan kekeringan bahan bakar. Sistem mengolah suhu, kelembapan, curah hujan, dan kecepatan angin untuk membaca potensi kebakaran….
Bill Gates menilai AI dapat memperbesar kemampuan pelaku jahat dalam serangan siber dan ancaman biologis. Gates menilai pengawasan mandiri perusahaan tidak cukup dan meminta pemerintah…
CEO YouTube Neal Mohan menolak gagasan mengikuti skema keselamatan anak yang disepakati Meta dengan puluhan jaksa agung negara bagian AS. Mohan mengatakan YouTube telah lama…
Elon Musk menilai perusahaan AI Tiongkok berpeluang menjadi pemimpin dunia ketika hambatan komputasi semakin berkurang. Model AI Tiongkok dinilai mampu menghasilkan performa tinggi dengan sumber…
ShinyHunters mengaku memperoleh data ribuan pegawai dan pelamar FBI setelah mengeksploitasi sistem berbasis Oracle PeopleSoft. Sampel sekitar 5.000 catatan telah beredar dan sebagian datanya menunjukkan…
Otoritas perlindungan data Spanyol menerima laporan pertama mengenai kebocoran data pribadi yang diduga dijalankan menggunakan AI agent. AI agent disebut mampu mencari celah, masuk ke…
Sebanyak 28 juta akun anak mendapat perlindungan setelah enam bulan implementasi PP Tunas. Pemerintah mengevaluasi delapan platform berisiko tinggi, termasuk TikTok, YouTube, Meta, X, dan…
CYBEREX Super Garuda Shield 2026 melibatkan 13 negara untuk menghadapi skenario ancaman terhadap infrastruktur digital kritis. Sebanyak 10 negara mengikuti latihan secara aktif, sedangkan Laos,…
Proyeksi Mercator mempertahankan sudut dan arah, tetapi memperbesar wilayah di lintang tinggi sehingga ukuran benua tidak terlihat proporsional. Greenland terlihat hampir sebesar Afrika pada peta…
Presiden Prabowo Subianto meminta inovasi pemadam karhutla berbasis singkong diuji dan dikembangkan dalam skala lebih besar. BRIN mengembangkan pati singkong bersama ammonium polyphosphate, air, dan…
Stella Juva menempuh perjalanan lebih dari 800 kilometer dalam uji coba di pedalaman Kenya. Kendaraan ini membawa mesin sinar-X, ultrasonografi, defibrilator, dan lemari pendingin vaksin….
Dokter di London berhasil melakukan operasi tumor otak dengan bantuan AI secara real time. Prosedur tersebut disebut sebagai penggunaan pertama AI secara langsung dalam operasi…
Rusia siap membantu pelatihan astronaut Indonesia. Roscosmos membuka peluang penerbangan dengan wahana Rusia. Indonesia dan Rusia masih membahas bentuk kerja samanya. Belum ada jadwal penerbangan…
NASA mengundang ISRO bergabung dalam program pembangunan Moon Base. NASA merancang pangkalan itu di sekitar Kutub Selatan Bulan. Program akan berjalan melalui misi robotik, pembangunan…
Dua lift tebing di Nizhuhe Grand Canyon, Qujing, China, membuat perjalanan anak ke sekolah jauh lebih cepat dan aman. Jalur yang sebelumnya ditempuh lebih dari…
AST SpaceMobile meluncurkan satelit BlueBird untuk memperluas layanan seluler langsung ke ponsel biasa tanpa antena tambahan. Teknologi BlueBird dirancang mendukung panggilan suara, SMS, dan internet,…